امنیت پسورد پیج: چطور بدون دادن رمز به ادمین، دایرکت را حرفهای مدیریت کنیم؟
بزرگترین اشتباه صاحبان پیج: تحویل یوزرنیم و پسورد به ادمینهای متفرقه
برای یک صاحب کسبوکار اینستاگرامی، پیج فروشگاهی تنها یک صفحه در شبکههای اجتماعی نیست؛ بلکه تمام سرمایه، اعتبار، سابقه چندساله و شریان حیاتی درآمدی اوست. با این حال، شایعترین و فاجعهبارترین اشتباهی که اکثر مالکان پیج مرتکب میشوند، در اختیار قرار دادن نام کاربری (Username) و رمز عبور (Password) اصلی پیج به ادمینهای دورکار، فریلنسرها یا حتی پرسنل پاسخگویی است.
وقتی پسورد اصلی را به فرد دیگری میدهید، نه تنها ریسک تغییر شماره موبایل، ایمیل بازیابی و سرقت کامل پیج را به جان خریدهاید، بلکه پیج را در معرض خطر مرگبار دیسبل شدن و قفل امنیتی توسط هوش مصنوعی اینستاگرام قرار دادهاید.
مکانیزمهای امنیتی اینستاگرام چگونه ورود چند ادمین را مجازات میکنند؟
سیستمهای امنیتی متا (Meta Fraud Detection) به شدت نسبت به لاگینهای همزمان از مکانهای مختلف حساس هستند:
- ناهماهنگی موقعیت مکانی (Location Anomaly): اگر شما با اینترنت تهران آنلاین باشید و ادمین شما همزمان از اصفهان یا با فیلترشکن آلمان و هلند وارد پیج شود، اینستاگرام این رفتار را حمله نفوذ هکری (Compromised Account) شناسایی کرده و بلافاصله پیج را قفل یا ساسپند میکند.
- درخواست مداوم کد تایید دو مرحلهای (2FA): ورود مکرر باعث ایجاد خطای لاگین شده و ارسال کدهای پیامکی قطع میشود و دسترسی شما برای روزها از بین میرود.
- دسترسی غیرمجاز به بخشهای حساس پیج: ادمین با داشتن پسورد میتواند استوریها، پستها، هایلایتها و چتهای خصوصی را دستکاری یا پاک کند.
راهکار استاندارد جهانی: مدیریت پیامها از طریق وبهوک و توکن امن
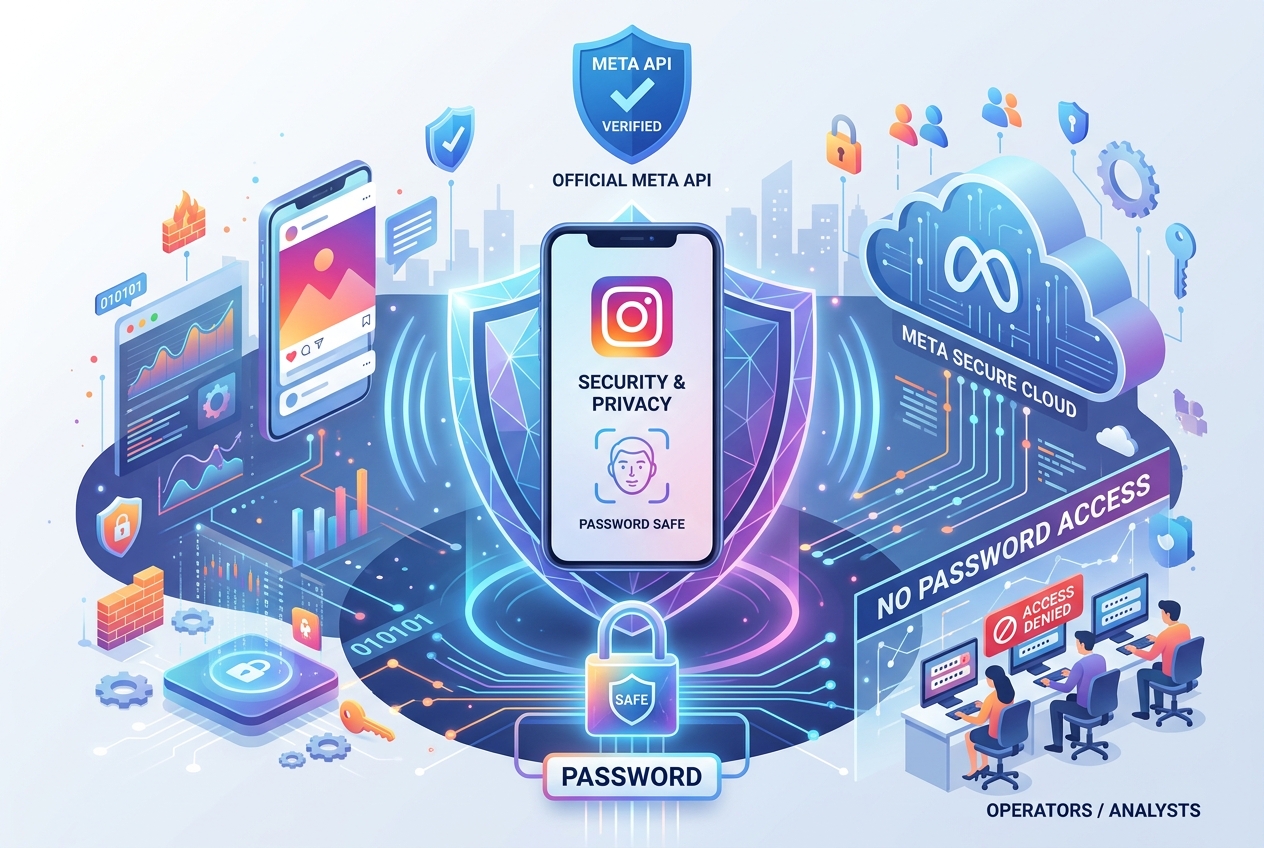
در پلتفرمهای بینالمللی و سیستمهای پیشرفته، هیچ ادمینی به پسورد اصلی اکانت دسترسی ندارد. با استفاده از پلتفرم رسمی اودایرکت (Odirect)، تمام ارتباطات بر بستر توکنهای امن رمزنگاریشده Meta Graph API انجام میشود:
- شما تنها یکبار پیج خود را از طریق درگاه رسمی لاگین فیسبوک به Odirect متصل میکنید.
- در این فرآیند حتی یک کلمه از پسورد پیج رد و بدل نمیشود و رمز شما کاملاً محرمانه باقی میماند.
- ادمینها در پنل تحت وب به سناریوها و پیامها دسترسی دارند و میتوانند بدون دسترسی به تنظیمات امنیتی پیج، پاسخگویی را پیش ببرند.
- در صورت قطع همکاری با هر ادمین، نیازی به عوض کردن رمز پیج و قطع دسترسی کل تیم نیست.
جدول مقایسه: مدیریت دایرکت با پسورد در برابر سیستم امن Odirect
| معیار امنیتی | دادن پسورد مستقیم به ادمین | مدیریت با وبهوک رسمی Odirect |
|---|---|---|
| ریسک سرقت یا تغییر اطلاعات پیج | بسیار بالا | صفر مطلق (بدون دسترسی به رمز) |
| خطر دیسبل شدن بر اثر فیلترشکن | بسیار بالا و مداوم | صفر (اتصال مستقیم سرور ابری) |
| امکان لغو دسترسی آنی | نیازمند ریست پسورد و خروج اجباری | تنها با یک کلیک در پنل کاربری |
چکلیست ارتقای امنیت آنلاینشاپ در اینستاگرام
- تایید هویت دو مرحلهای (2FA) را با اپلیکیشن Google Authenticator فعال کنید.
- هرگز رمز عبور پیج را در چتهای تلگرام یا واتساپ برای کسی ارسال نکنید.
- پیج تجاری را به فیسبوک متصل کرده و از پنل ابری Odirect برای اتوماسیون استفاده کنید.
- ورودهای متفرقه را از بخش Login Activity اپلیکیشن اینستاگرام بررسی و خارج نمایید.
سوالات متداول درباره امنیت دسترسی دایرکت
اگر ادمین از کار انصراف دهد چطور دسترسیاش قطع میشود؟
چون ادمین به خود پیج دسترسی نداشته و صرفاً در پنل اکانت داشته، با غیرفعال کردن کاربر او در پنل Odirect، فوراً دسترسی او قطع میشود.
آیا اتصال به Odirect تاییدیه رسمی فیسبوک دارد؟
بله؛ تمامی دسترسیها تحت استانداردهای رسمی پلتفرم Meta Business Partners و Graph API ارائه میشود.